Ви виграли тендер! А хакери — доступ до вашої компанії: як працює сучасний фішинг
Ви виграли тендер! А хакери — доступ до вашої компанії: як працює сучасний фішинг
November 15, 2026
•
11 хвилин
Фальшиві рахунки, викрадені електронні підписи, підроблені сайти та повідомлення від «керівника»: як працює сучасний фішинг, чому він загрожує бізнесу і скільки коштує захист
Уявіть звичайний робочий ранок. Тендерний менеджер отримує лист про нову закупівлю. Предмет закупівлі відповідає діяльності компанії, очікувана вартість цікава, а до завершення приймання пропозицій залишилося небагато часу.
У листі є посилання на документацію. Менеджер переходить за ним, бачить знайому сторінку авторизації та вводить свої дані.
Нічого незвичайного. Саме так він працює щодня. Але цього разу сторінка була підробленою.
Поки співробітник намагається зрозуміти, чому система не відкриває документи, його облікові дані вже можуть опинитися у зловмисників.
І це лише один із можливих сценаріїв.
Інший співробітник отримує рахунок від постачальника. Бухгалтер відкриває акт звірки. Директор підтверджує терміновий платіж. Фахівець із закупівель завантажує нібито оновлення для електронного підпису.
Кожна з цих ситуацій може стати початком кібератаки.
Сучасний фішинг експлуатує не стільки технічні вразливості, скільки звичні бізнес-процеси. Зловмисники знають, як компанії беруть участь у тендерах, погоджують договори, оплачують рахунки та підписують документи. І використовують ці знання проти них.
Експерти SHERIFF Cybersecurity пояснюють, наскільки різноманітними стали фішингові атаки, як розпізнати небезпечні повідомлення та які заходи допомагають бізнесу зменшити ризики без надмірних витрат.
Фішинг давно перестав бути примітивним шахрайством
Раніше фішинговий лист нерідко можна було впізнати за грубими помилками, дивним перекладом або обіцянкою несподіваного виграшу.
Сьогодні це може бути грамотно написаний діловий лист із правильною термінологією, логотипом компанії, реальним номером договору та навіть історією попереднього листування.
Штучний інтелект додатково спростив створення таких повідомлень. Зловмисникам легше писати переконливі тексти українською, адаптувати їх до конкретної галузі та персоналізувати звернення.
Особливої уваги потребують компанії, які активно працюють із закупівлями. Замовники та постачальники щодня взаємодіють із великою кількістю зовнішніх організацій, отримують комерційні пропозиції, перевіряють документи, завантажують файли, використовують кваліфіковані електронні підписи та проводять фінансові операції.
Для бізнесу це нормальна робота. Для кіберзлочинців — можливість замаскувати шахрайський запит під звичайний робочий процес.
При цьому метою атаки не обов’язково є сам тендерний майданчик. Зловмисники можуть атакувати корпоративну пошту, комп’ютер бухгалтера, обліковий запис співробітника чи систему електронного документообігу.
Іноді один скомпрометований пристрій створює ризики для кількох напрямів роботи компанії одночасно.
Які бувають види фішингу: десять способів атакувати бізнес
Фішинг — це не одна технологія, а ціла група шахрайських методів. Вони відрізняються каналами комунікації, ступенем персоналізації та тим, яку саме дію зловмисник намагається спровокувати.
Email phishing — масовий поштовий фішинг. Шахраї розсилають повідомлення від імені банків, державних органів, компаній або онлайн-сервісів. Наприклад, лист про необхідність терміново підтвердити участь у закупівлі.
Spear phishing — цільовий фішинг. Атака готується під конкретного співробітника чи компанію. Зловмисник може знати спеціалізацію підприємства, ім’я тендерного менеджера або назву контрагента.
Whaling — атаки на керівників. Їхньою ціллю стають директори, власники компаній, фінансові керівники та інші особи з широкими повноваженнями. Шахраї можуть намагатися отримати доступ до управлінської пошти або ініціювати термінові платежі.
Business Email Compromise (BEC) — шахрайство з корпоративним листуванням. Зловмисники використовують зламану поштову скриньку або підроблену адресу, щоб втрутитися в ділове листування. Один із типових сценаріїв — підміна банківських реквізитів у рахунку.
Smishing — фішинг через SMS та повідомлення. Працівник отримує текстове повідомлення з посиланням на нібито новий документ, повідомлення про блокування акаунта або запит на підтвердження входу.
Vishing — голосове шахрайство. Атакувальник телефонує від імені банку, служби підтримки чи керівництва і просить повідомити одноразовий код або встановити програму віддаленого доступу.
Quishing — фішинг через QR-коди. Замість звичайного посилання використовується QR-код, який веде на шахрайську сторінку або запускає небезпечну процедуру авторизації.
Clone phishing — клонування листів. Зловмисник копіює справжнє повідомлення, але змінює посилання чи вкладення. Отримувач може сприйняти його як повторне надсилання робочого документа.
OAuth phishing — шахрайство з дозволами доступу. Користувача переконують надати сторонньому застосунку доступ до корпоративної пошти, файлів або інших сервісів. У деяких випадках для цього навіть не потрібно викрадати пароль.
Adversary-in-the-Middle (AiTM) phishing — фішинг із перехопленням сеансу. Підроблена сторінка працює як посередник між користувачем і справжнім сервісом. Зловмисники можуть перехоплювати дані авторизації та окремі активні сеанси навіть за наявності звичайної двофакторної перевірки.
На практиці ці атаки можуть комбінуватися. Наприклад, шахрай спочатку телефонує бухгалтеру від імені постачальника, потім надсилає лист із рахунком, а згодом просить підтвердити оплату через повідомлення в месенджері.
Щоб зрозуміти реальну небезпеку, розглянемо 5 характерних сценаріїв.
1. Фальшиве тендерне запрошення: коли цікава закупівля стає приманкою
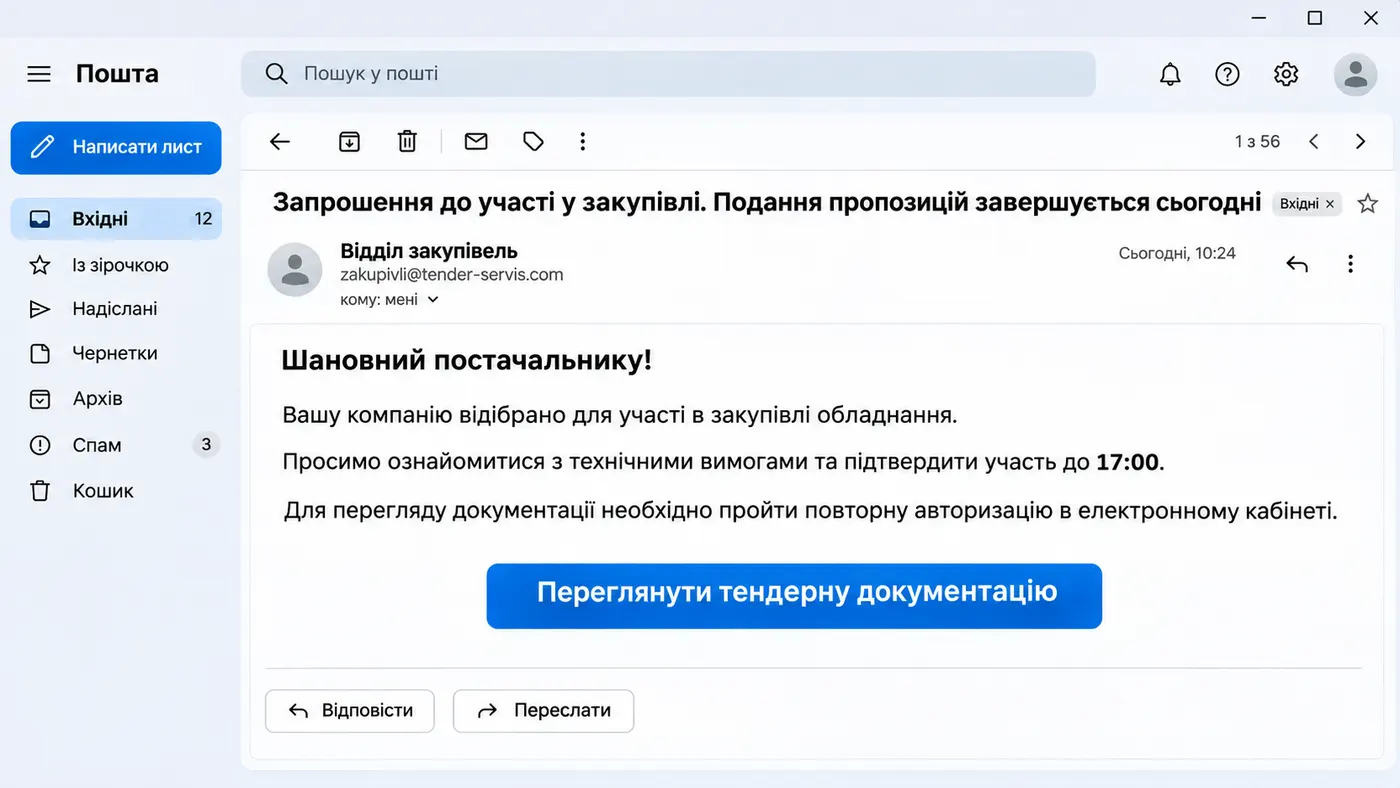
Компанія займається постачанням промислового обладнання. Тендерний менеджер отримує повідомлення:
Приклад шахрайського листа. *Цей приклад є навчальною реконструкцією типової фішингової атаки
Повідомлення виглядає логічним. Компанія справді бере участь у тендерах, а терміновість подання документів звична ситуація.
Але зловмисник може використовувати одразу кілька психологічних прийомів: зацікавленість у новому контракті, страх втратити комерційну можливість і брак часу на перевірку інформації.
Посилання може вести на підроблену сторінку авторизації, зовні дуже схожу на справжній електронний кабінет.
Після введення логіна та пароля шахраї можуть спробувати використати ці дані для доступу до облікового запису. Якщо пароль повторюється в інших сервісах, наслідки можуть вийти далеко за межі одного акаунта.
Що має насторожити в схожих листах?
Відправник просить авторизуватися через незнайоме посилання.
У листі створюють незвичний часовий тиск.
Назва або адреса сайту лише нагадує офіційний ресурс.
Для доступу до документації пропонують завантажити додаткову програму.
Повідомлення вимагає повторно ввести пароль, одноразовий код або дані електронного підпису.
Як діяти правильно?
Якщо повідомлення стосується закупівлі на SmartTender, відкрийте офіційний сайт smarttender.biz самостійно через браузер або збережену закладку. Знайдіть відповідну процедуру та перевірте інформацію без використання посилання з підозрілого листа.
Так само слід перевіряти повідомлення, які нібито надходять від інших електронних майданчиків або сервісів документообігу.
Важливо пам’ятати: наявність логотипа, знайомого дизайну та значка захищеного з’єднання не доводить справжності сайту.
2. Фальшивий рахунок: коли гроші можуть піти не тому постачальнику
Один із найбільш небезпечних сценаріїв для бізнесу пов’язаний із фінансовим документообігом.
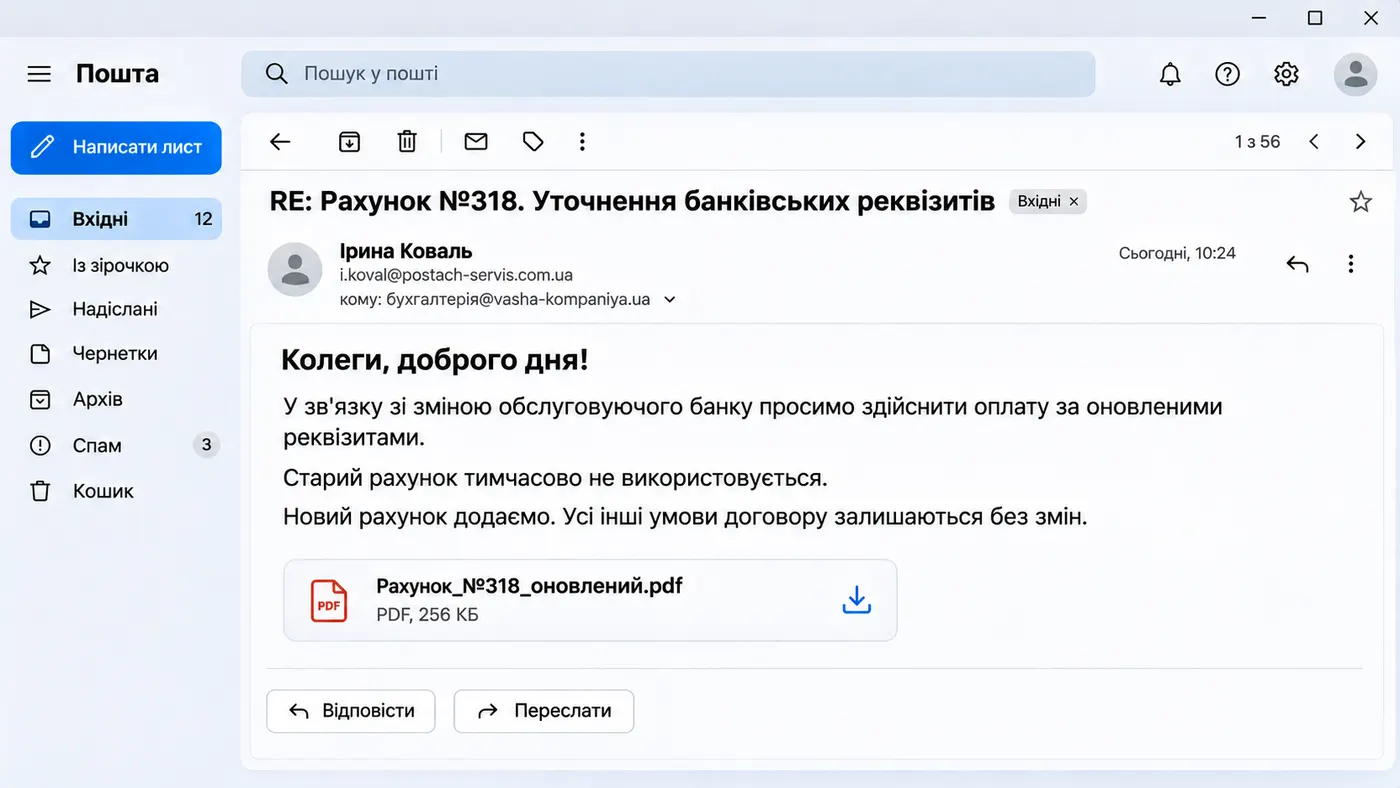
Уявімо, що компанія завершила закупівлю, уклала договір і готується до оплати. Бухгалтер отримує лист від постачальника:
Приклад шахрайського листа
На перший погляд, це звичайне робоче повідомлення. Але тут можливі два принципово різні сценарії.
Варіант А. Небезпечний файл під виглядом рахунку
Замість звичайного PDF-документа бухгалтер отримує архів із назвою на кшталт Акт_звірки_та_рахунок.zip.
Після його відкриття користувач може побачити файл, який виглядає як документ, але фактично запускає шкідливу програму.
Наслідком може стати викрадення паролів, отримання віддаленого доступу до пристрою або компрометація фінансових систем.
Варіант Б. Підміна реквізитів у справжньому листуванні
Цей варіант особливо підступний, оскільки шкідливого файла може взагалі не бути.
Зловмисники попередньо отримують доступ до пошти постачальника або створюють адресу з майже ідентичним доменом.
Вони вивчають листування, знають суми договорів, імена відповідальних співробітників і дати очікуваних платежів. У потрібний момент надсилають повідомлення про зміну банківських реквізитів.
Наприклад, справжня адреса компанії містить домен postach-service.com.ua, а шахрайська — postach-servis.com.ua.
Відмінність лише в кількох літерах. І якщо бухгалтер не перевірить новий IBAN та отримувача платежу, гроші можуть бути перераховані шахраям.
Це один із прикладів BEC-шахрайства. І така загроза не є лише теоретичною.
Українська урядова команда реагування CERT-UA документувала діяльність угруповання UAC-0006, яке спеціалізувалося на фінансових атаках проти українських підприємств, зокрема з використанням шкідливого програмного забезпечення.
Як захиститися від підміни реквізитів?
Експерти SHERIFF Cybersecurity рекомендують запровадити правило, яке не потребує складного програмного забезпечення: Будь-яка зміна банківських реквізитів має підтверджуватися незалежним каналом зв’язку.
Якщо нові реквізити прийшли електронною поштою — зателефонуйте контрагенту за номером із договору або перевіреної внутрішньої бази контактів.
Перед оплатою звіряйте назву отримувача, код ЄДРПОУ та IBAN із погодженими документами.
Для платежів новим контрагентам або на змінені реквізити варто застосовувати правило двох пар очей: одна людина готує платіж, інша — незалежно його перевіряє.
Саме такі прості організаційні заходи можуть зупинити атаку ще до втрати коштів.
3. Викрадення КЕП: коли під загрозою не лише гроші, а й документи компанії
Для підприємств, які працюють із електронними закупівлями, кваліфікований електронний підпис є одним із ключових інструментів.
За його допомогою уповноважені особи підписують документи тендерної пропозиції, договори, звітність та інші юридично значущі документи.
Саме тому особисті ключі КЕП і паролі до них становлять інтерес для кіберзлочинців.
Експерти SHERIFF Cybersecurity виділяють три характерні способи компрометації.
Шкідлива програма, що шукає ключі
Працівник відкриває заражений документ, після чого шкідливе програмне забезпечення може шукати на комп’ютері файли криптографічних ключів, копіювати їх або перехоплювати введення паролів.
Особливо небезпечно, якщо той самий комп’ютер використовується для корпоративної пошти, інтернет-банкінгу, податкової звітності та підписання договорів.
Підроблена сторінка перевірки сертифіката
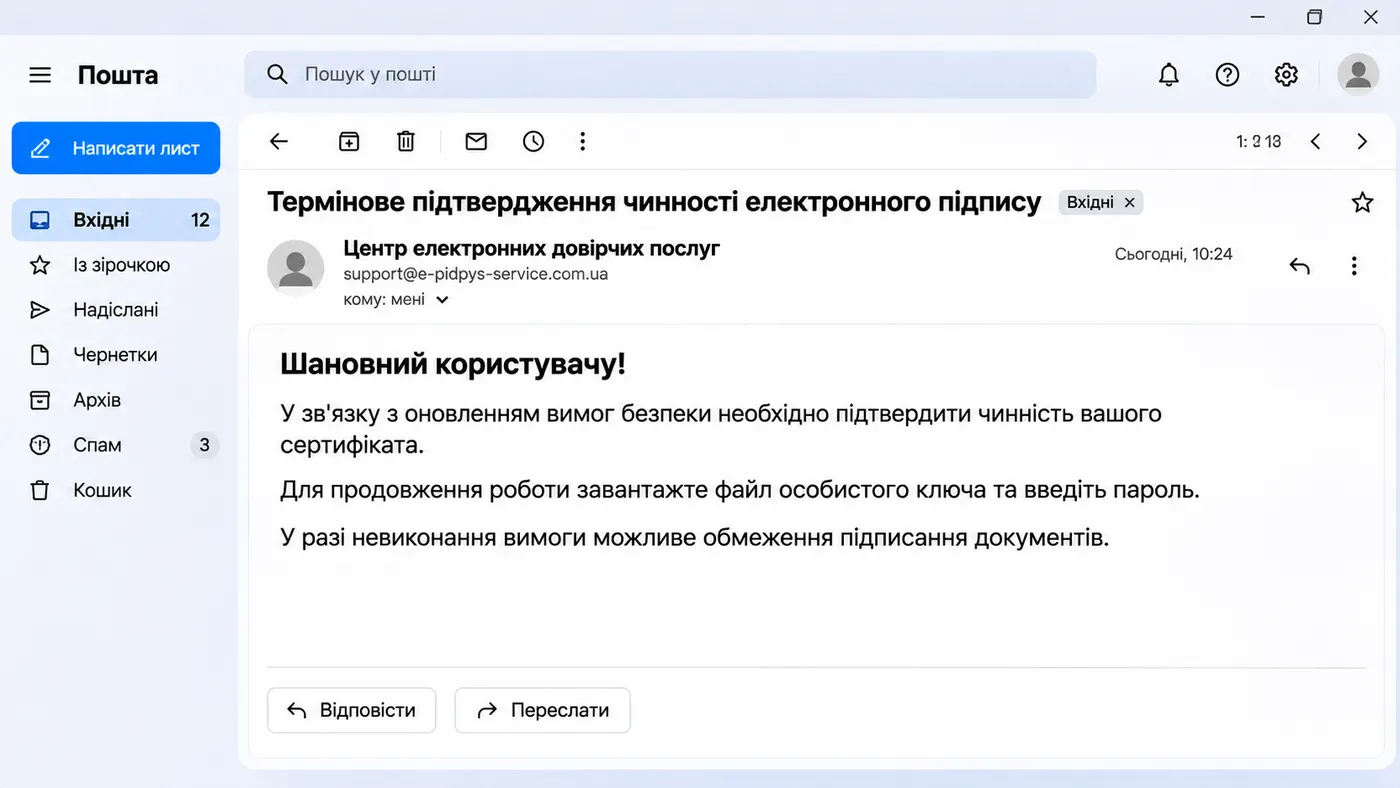
Співробітнику надходить повідомлення:
Приклад шахрайського листа
Це типовий приклад використання страху перед блокуванням робочого процесу.
Справжній кваліфікований надавач електронних довірчих послуг не повинен вимагати надсилання особистого ключа чи пароля в листуванні або на сторонню сторінку.
Прохання передати ключ іншій людині
Шахрай представляється співробітником технічної підтримки, бухгалтером на аутсорсі або представником сервісу електронного документообігу.
Під приводом допомоги з налаштуванням просить надіслати ключ і пароль у месенджер.
Цей сценарій експлуатує поширену організаційну помилку: використання одного електронного підпису кількома працівниками.
Що рекомендують експерти?
По-перше, у кожної уповноваженої особи має бути власний електронний підпис відповідно до її повноважень. Не варто передавати особистий КЕП директора бухгалтеру чи тендерному менеджеру.
По-друге, для важливих операцій доцільно використовувати захищені носії ключів або відповідні хмарні рішення. Це зменшує ризик непомітного копіювання файлового ключа з комп’ютера.
По-третє, необхідно обмежити зберігання копій ключів і паролів на робочих столах комп’ютерів, у пошті та месенджерах.
І найголовніше: якщо існує підозра, що особистий ключ КЕП скомпрометовано, потрібно негайно припинити його використання та звернутися до свого надавача електронних довірчих послуг щодо блокування або скасування сертифіката.
Проста зміна пароля не завжди вирішує проблему, якщо сам ключ уже міг бути скопійований.
4. Лист «від податкової»: атака, яка не пов’язана з тендером, але може зупинити роботу компанії
Фішинг не обмежується закупівельними майданчиками або листуванням із постачальниками.
Уявімо, що компанія готує важливу тендерну пропозицію. Тендерний менеджер працює з документами, бухгалтер із фінансовою звітністю, керівник погоджує договір.
Саме в цей момент на корпоративну пошту надходить повідомлення нібито від Державної податкової служби.
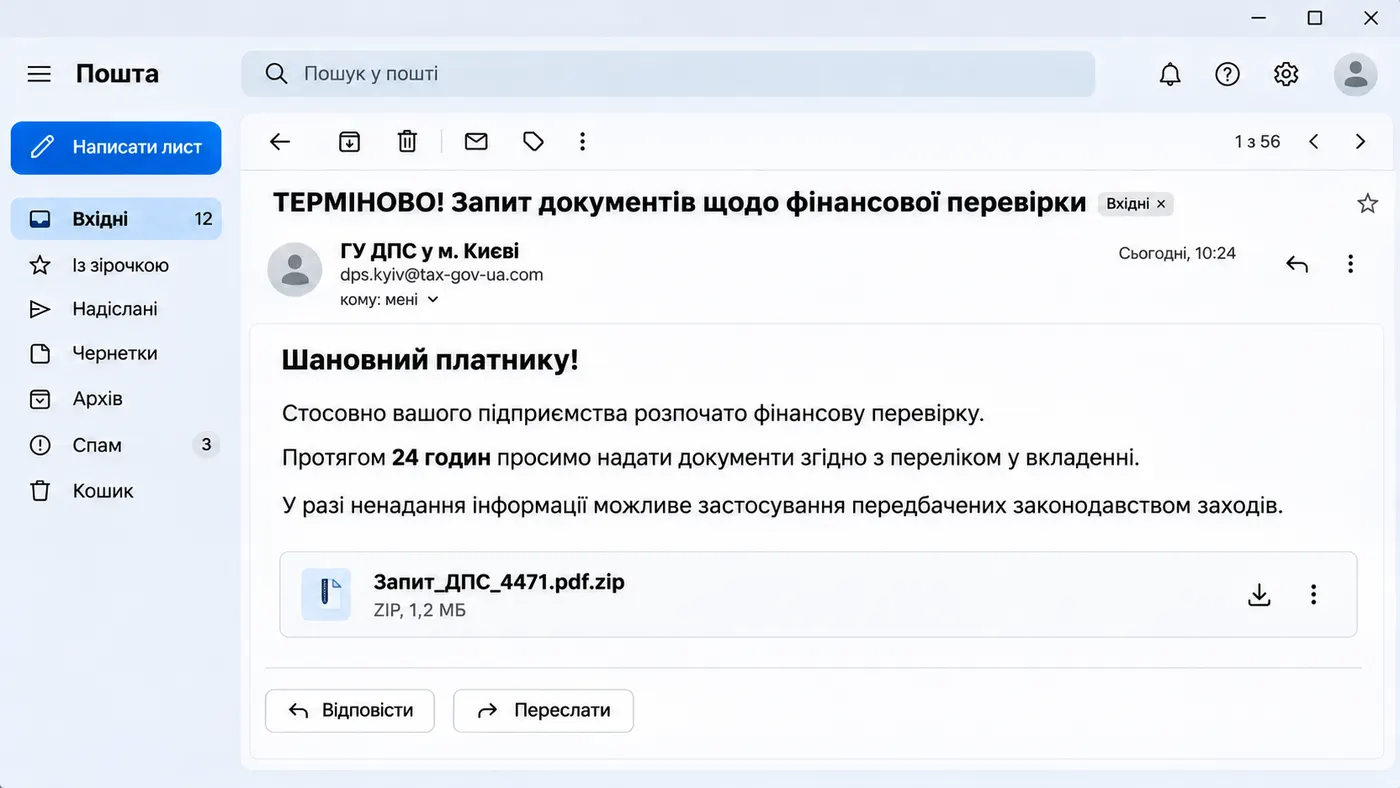
Приклад шахрайського листа
У повідомленні використано одразу декілька прийомів: авторитет державного органу, юридичну термінологію, загрозу негативних наслідків і вимогу термінової реакції.
Але справжня мета може полягати не в отриманні документів, а в зараженні комп’ютера.
Подібні кампанії справді фіксують в Україні.
Зокрема, протягом 2026 року Державна податкова служба неодноразово попереджала про масові розсилки фальшивих листів щодо фінансових перевірок, розбіжностей у звітності та нібито податкової заборгованості.
4 листопада 2026 року ДПС знову повідомила про фішингову кампанію з повідомленнями про нібито нарахований податковий борг. За даними служби, такі листи містили шкідливі вкладення або посилання, здатні призвести до зараження комп’ютера та прихованого доступу до нього.
На що звернути увагу?
Підозру мають викликати незвична адреса відправника, архів із паролем, невідомі виконувані файли, вимога терміново відкрити вкладення та погрози блокування рахунків.
Але навіть правильна адреса відправника не є абсолютною гарантією справжності, адже поштові скриньки можуть бути скомпрометовані, а окремі атрибути повідомлень підроблені.
Надійніший спосіб перевірки — самостійно зайти до Електронного кабінету платника через офіційний ресурс ДПС і за потреби зв’язатися з податковою через перевірені контакти.
Для бізнесу наслідки такого зараження можуть бути значно ширшими за проблему одного робочого місця. Компанія ризикує втратити доступ до документів, облікових даних або фінансових систем саме тоді, коли вони найбільше потрібні.
5. Фішинг у Telegram, телефонні дзвінки та QR-коди: коли шахраї обходять корпоративну пошту
Більшість співробітників уже чула про небезпечні електронні листи. Але значна частина робочої комунікації давно перемістилася в месенджери.
Там обговорюють терміни постачання, узгоджують документи, надсилають рахунки й оперативно вирішують питання.
Зловмисники використовують і ці канали.
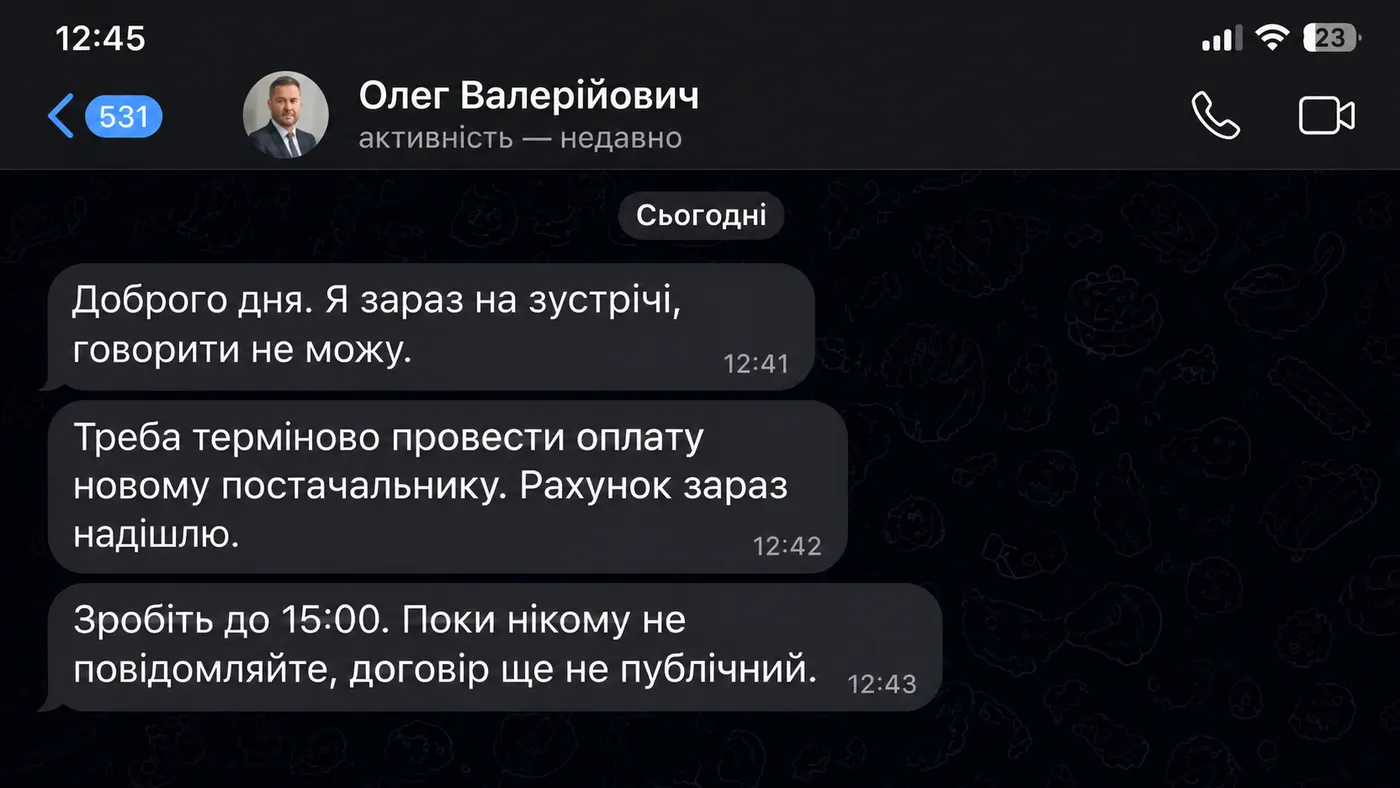
Повідомлення від «директора»
Бухгалтер отримує повідомлення в Telegram.
Приклад шахрайського повідомлення
Акаунт має ім’я та фотографію керівника. Повідомлення написане у звичній діловій манері. Проте це може бути підроблений або скомпрометований профіль.
Особливо небезпечне поєднання трьох ознак: терміновість, прохання обійти звичайну процедуру погодження та вимога зберігати таємницю.
У такій ситуації варто зателефонувати керівнику за відомим номером і підтвердити доручення.
Дзвінок від «технічної підтримки»
Працівнику телефонує людина, яка представляється фахівцем банку, сервісу електронного підпису або програмного забезпечення.
Співрозмовник знає назву підприємства та ім’я працівника. Він повідомляє про нібито технічну проблему і пропонує встановити спеціальну програму.
Насправді це може бути засіб віддаленого керування пристроєм.
QR-код замість посилання
QR-код може міститися в PDF-документі, повідомленні або нібито офіційному запрошенні.
Після сканування користувач потрапляє на підроблену сторінку авторизації чи підтвердження доступу. В окремих сервісах QR-коди також використовуються для прив’язування нового пристрою або входу в акаунт, тому небезпечно підтверджувати операцію, яку ви самостійно не ініціювали.
Штучний інтелект робить обман переконливішим
Окрема загроза — використання синтетичного голосу або відео для імітації керівника, партнера чи знайомого співробітника.
Почути знайомий голос сьогодні вже недостатньо, щоб довіряти фінансовому дорученню. Для критичних операцій компаніям потрібна процедура незалежного підтвердження, яка працює незалежно від того, наскільки переконливо виглядає повідомлення.
Як розпізнати фішинг за хвилину: сім ознак небезпечного повідомлення
У різних сценаріях повторюються схожі прийоми. Експерти SHERIFF Cybersecurity рекомендують звертати увагу на сім сигналів.
Тиск часом. Повідомлення вимагає негайної дії, погрожує блокуванням або переконує, що за кілька годин буде втрачено важливу можливість.
Підозріла адреса. Домен відправника відрізняється від офіційного, містить зайві символи чи лише імітує назву організації.
Неочікуваний запит. Ви не очікували документа, не знаєте такого контрагента або не пам’ятаєте зазначеного боргу чи платежу.
Незвичне вкладення. Замість документа надходить архів із паролем, файл із подвійним розширенням або вимога увімкнути макроси.
Посилання веде на сторонній ресурс. Назва сайту виглядає знайомо, але фактичний домен відрізняється від офіційного.
Прохання надати конфіденційні дані. Від вас хочуть отримати пароль, одноразовий код, особистий ключ КЕП або доступ до комп’ютера.
Вимога обійти процедуру. Шахрай просить оплатити без звичайного погодження, не повідомляти колег або терміново використати нові реквізити.
Одна така ознака ще не завжди доводить шахрайство, але вже є приводом перевірити повідомлення.
А прохання передати особистий ключ, пароль чи одноразовий код сторонній особі — достатня підстава негайно припинити взаємодію.
Головне правило: перевіряйте незвичний запит іншим каналом, ніж той, яким він надійшов: лист — телефонним дзвінком; повідомлення в месенджері — через перевірений контакт; дзвінок від нібито банку — зворотним дзвінком на його офіційний номер.
Вітаємо, тепер ви знаєте про кібербезпеку та фішингові атаки трішки більше. Але чи готова до них ваша компанія?
У продовженні матеріалу експерти SHERIFF Cybersecurity розповідають: