Якщо коротко: фішинг - це вид шахрайства, коли зловмисник прикидається банком, службою доставки, колегою чи знайомим, щоб людина сама віддала пароль, код із SMS або дані картки. Приманкою стає лист, повідомлення в месенджері, дзвінок або сайт, який виглядає як справжній. Захищають від нього не дорогі програми, а кілька звичок: перевіряти відправника й адресу сайту, не поспішати і не повідомляти коди нікому.
Нижче пояснюємо, як працює фішинг, які бувають атаки, за якими ознаками їх помітити, як перевірити підозріле посилання і що робити, якщо ви вже ввели дані.
Фішинг це простими словами
Назва походить від англійського fishing, тобто риболовля. Шахрай закидає "наживку" (лист про виграш, повідомлення про блокування рахунку, посилку, яку треба оплатити), чекає, поки хтось "клюне", і забирає те, що людина ввела на підробленій сторінці. Таке пояснення дає, зокрема, Ощадбанк у своєму матеріалі про фішинг.
У чому суть фішингу? Зловмиснику не треба зламувати систему технічно. Набагато простіше переконати людину відкрити двері самостійно. Тому фішинг відносять до соціальної інженерії: атака спрямована не на комп'ютер, а на довіру, страх, поспіх чи бажання отримати вигоду.
Що саме цікавить шахраїв:
логіни й паролі від пошти, соцмереж, месенджерів, інтернет-банкінгу
номер картки, CVV-код, PIN-код, коди підтвердження з SMS
паспортні дані та інша персональна інформація
доступ до робочої пошти, CRM, хмарних дисків і клієнтських баз
Чому фішингові атаки такі небезпечні
По-перше, їх дуже багато. Міжнародна робоча група APWG у звіті Phishing Activity Trends зафіксувала 1 003 924 фішингові атаки лише за перший квартал 2025 року. Найбільше з них були націлені на онлайн-платежі та банки.
По-друге, одна помилка рідко залишається однією. Якщо людина використовує той самий пароль для кількох сервісів, зловмисник із пошти переходить у соцмережі, банк, робочі системи. Зі зламаного акаунта він розсилає нові повідомлення друзям і колегам, і вони вже довіряють, бо пише знайома людина.
По-третє, для бізнесу фішинг часто стає першим кроком до серйозного інциденту: зламаної корпоративної пошти, підміни реквізитів у рахунках, витоку клієнтської бази або шифрування файлів. Фішингова атака на одного співробітника може зупинити роботу всієї компанії.
Види фішингу
Методи постійно змінюються, але більшість атак можна розкласти на кілька типів. Класифікацію з прикладами наводить також Microsoft у довіднику з безпеки.
Вид
Як виглядає
Фішинг в електронній пошті
Лист нібито від банку, Google, Microsoft, служби доставки з посиланням на підроблену сторінку входу
Цільовий фішинг
Повідомлення для конкретної людини з її ім'ям, посадою і деталями роботи
Смішинг
SMS про посилку, штраф, виграш або блокування картки
Вішинг
Дзвінок від "служби безпеки банку", "оператора" чи "поліції"
Фішинг у месенджерах
Повідомлення в Telegram, Viber, WhatsApp, часто зі зламаного акаунта знайомого
Фішингові сайти
Копії банків, маркетплейсів, державних сервісів з адресою, що відрізняється на одну літеру
Шкідливі вкладення
Файл "рахунку", "договору" чи "резюме", який встановлює вірус
Фармінг
Підміна адреси, коли навіть правильно введене посилання веде на сайт шахраїв
Цільовий фішинг
Звичайні фішингові листи розсилають тисячам людей у надії, що хтось клюне. Цільовий фішинг (spear phishing) готують під одну людину. Зловмисник вивчає профіль у LinkedIn, сайт компанії, публікації в соцмережах, а потім пише від імені керівника, партнера чи підрядника про справжній проєкт. Такий лист складно відрізнити від робочого, тому найчастіше він спрямований на бухгалтерію, фінансистів, ІТ-адміністраторів і керівників.
Смішинг і вішинг
Смішинг - це фішинг через SMS. Короткий текст і посилання виглядають особистіше, ніж лист, і люди частіше відкривають їх на ходу з телефону. Вішинг - це телефонний дзвінок. Шахрай представляється працівником банку, повідомляє про "підозрілу операцію" і просить назвати дані картки або код, щоб її "захистити". Часто ці методи поєднують: спочатку приходить SMS, а потім дзвінок, який його "підтверджує".
Фішингові сайти
Фішингові сайти копіюють дизайн відомого ресурсу, але працюють на іншій адресі: замість літери "o" цифра "0", зайва літера, інший домен. Наявність замка в адресному рядку і HTTPS не означає, що сайт справжній: сертифікат може отримати і шахрай. Перевіряти треба саме адресу.
Фішинг: приклади схем, поширених в Україні
Кілька сценаріїв, з якими найчастіше стикаються українці:
Фальшива доставка на OLX. Після публікації оголошення "покупець" пише у Viber чи WhatsApp, каже, що вже оплатив, і надсилає посилання, щоб "отримати гроші". Сторінка схожа на OLX, але просить ввести всі дані картки.
Дзвінок зі "служби безпеки банку". Вам кажуть, що з картки намагаються списати кошти, і просять назвати CVV-код або код із SMS, щоб скасувати операцію. Банк ніколи не просить ці дані, про що прямо попереджає Ощадбанк.
"Проголосуй за мене". Знайомий у Telegram просить проголосувати за дитину в конкурсі. Посилання веде на сторінку, яка просить номер телефону і код, і після цього зламують уже ваш акаунт.
"Виплати від держави". Повідомлення про допомогу, компенсацію чи грошову виплату з посиланням на сайт, що імітує державний сервіс.
"Посилка не доставлена". SMS про посилку, яку потрібно доплатити або підтвердити адресу.
Лист від "керівника". Співробітнику пишуть з адреси, схожої на адресу директора, і просять терміново оплатити рахунок або надіслати базу клієнтів.
Як розпізнати фішинг: головні ознаки
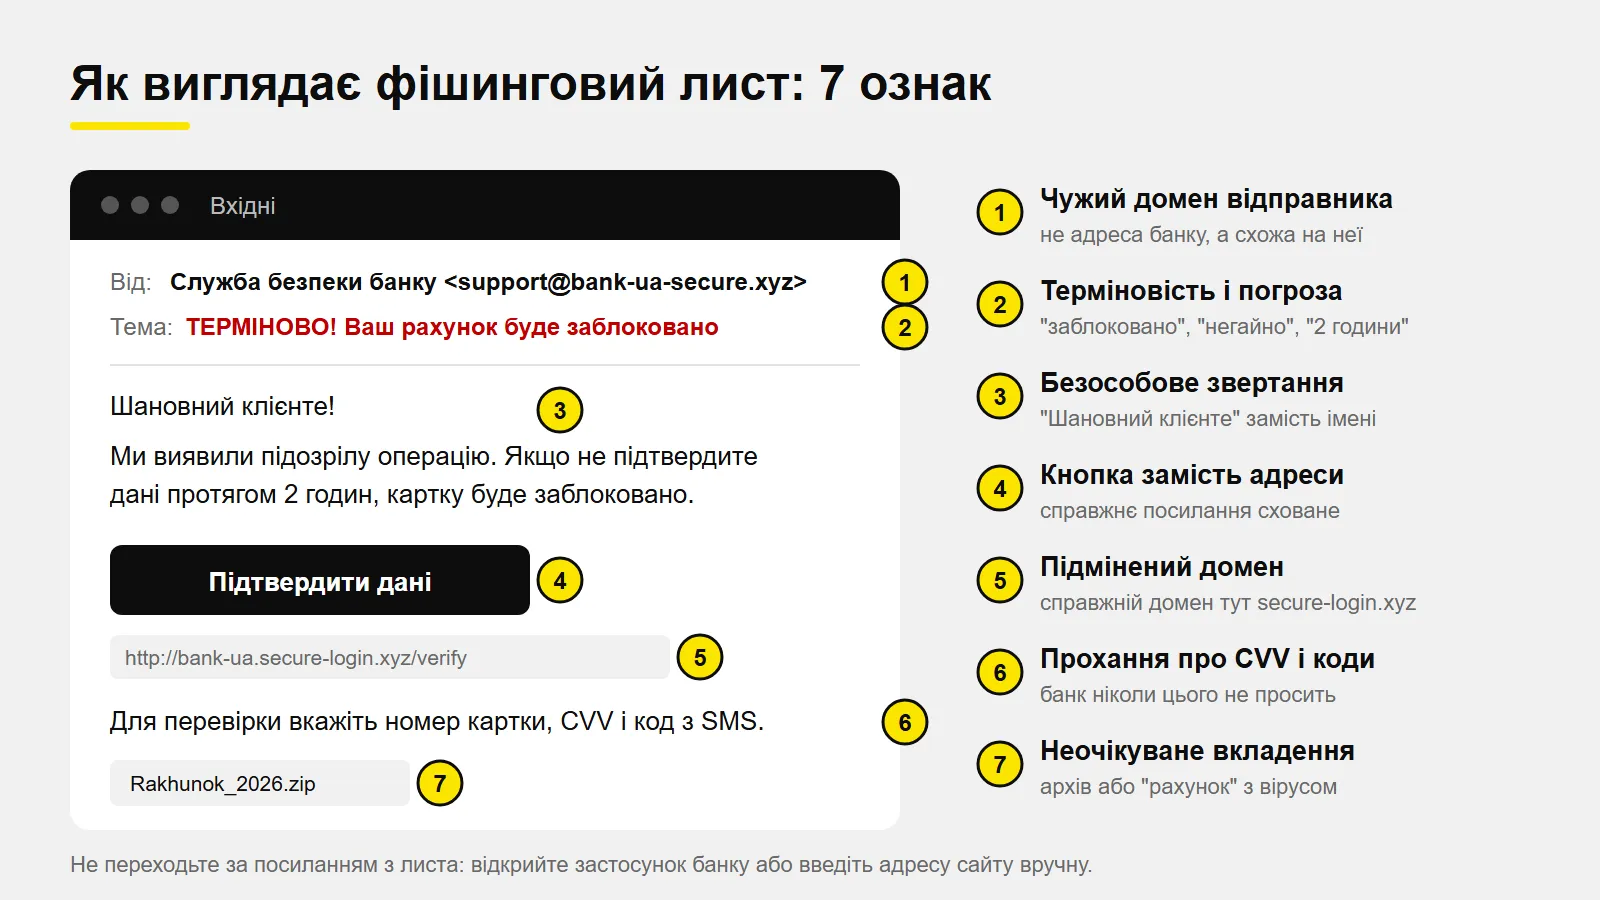
Фішингові листи і фішингові повідомлення можуть виглядати бездоганно, але майже завжди мають кілька спільних рис. Ось основні ознаки фішингу:
Терміновість і тиск. "Рахунок буде заблоковано за 2 години", "підтвердіть негайно", "остання можливість".
Прохання про дані. Пароль, CVV, PIN, код із SMS, фото паспорта. Жоден банк чи сервіс не просить їх у листі чи дзвінку.
Дивна адреса відправника. Незнайомий домен, безкоштовна пошта замість корпоративної, підмінені літери на кшталт micros0ft.com.
Посилання веде не туди. Текст посилання один, а справжня адреса, яку видно при наведенні курсора, інша.
Загальне звертання. "Шановний клієнте" замість вашого імені (хоча в цільовому фішингу ім'я якраз буде).
Помилки та машинний переклад. Хоча зі штучним інтелектом тексти шахраїв стали значно грамотнішими.
Занадто вигідна пропозиція. Айфон за 1000 грн, виграш, про участь у якому ви не знали, заробіток без зусиль.
Неочікуване вкладення. Архів, документ із макросами чи "рахунок" від компанії, з якою ви не працюєте.
Якщо повідомлення викликає сильну емоцію (страх, радість, бажання врятувати близьку людину) і водночас вимагає діяти швидко, це головний сигнал зупинитися.
Перевірка посилання на фішинг
Найнадійніше правило: не переходьте за посиланням з листа чи SMS. Відкрийте застосунок банку або введіть адресу сайту вручну, і там перевірте, чи справді є проблема.
Якщо все ж потрібно перевірити посилання на фішинг:
наведіть курсор на посилання (на телефоні затисніть його) і подивіться повну адресу, не відкриваючи її
уважно прочитайте домен справа наліво до першої крапки: у bank.ua.secure-login.xyz справжній домен secure-login.xyz, а не bank.ua
остерігайтеся скорочених посилань, яких зазвичай немає у справжніх листах банків
Пам'ятайте: чистий результат перевірки не гарантує безпеки. Свіже фішингове посилання могли створити кілька годин тому, і в базах його ще немає.
Як захиститися від фішингу
Щоб не стати жертвою фішингу в мережі, слід виробити кілька звичок:
Увімкніть двофакторну автентифікацію. Двофакторна автентифікація вимагає, крім пароля, ще й код із застосунку або підтвердження на телефоні. Навіть якщо пароль вкрадуть, увійти без другого фактора буде складніше. Найнадійніші фізичні ключі та passkeys, які не можна "продиктувати" шахраю.
Різні паролі для різних сервісів. Менеджер паролів допоможе не запам'ятовувати їх і не підставить пароль на сайті-клоні.
Нікому не повідомляйте коди з SMS. Їх не просять ні банк, ні поліція, ні служба доставки.
Перевіряйте прохання іншим каналом. Пише знайомий чи директор з проханням про гроші? Зателефонуйте йому за відомим номером.
Оновлюйте систему і браузер. Сучасні браузери попереджають про відомі фішингові сайти.
Для компаній захист від фішингу включає ще й фільтрацію пошти, налаштування SPF, DKIM і DMARC для власного домену, правило "дві людини погоджують зміну реквізитів" і регулярне навчання співробітників.
Що робити, якщо ви вже перейшли за фішинговим посиланням
Головне - діяти швидко і без паніки:
Якщо ввели дані картки, одразу зателефонуйте до банку за номером на звороті картки або заблокуйте її в застосунку.
Якщо ввели пароль, змініть його на справжньому сайті, а також скрізь, де використовували такий самий, і завершіть усі сторонні сеанси.
Якщо завантажили файл, відключіть пристрій від інтернету і перевірте його антивірусом.
Попередьте знайомих, якщо зламали месенджер чи соцмережу: від вашого імені можуть просити гроші.
Якщо інцидент стався в компанії, не намагайтеся "полагодити все за вечір" і не видаляйте листи та файли. Повідомте відповідальну за ІТ людину: важливо зрозуміти, чи не отримав зловмисник доступ до інших систем. Команда кіберреанімації SHERIFF підключається за 1-4 години, локалізує атаку і зберігає докази для подальшого розслідування.
Чому співробітники клікають і як це змінити
Чимало інцидентів у бізнесі починаються не з технічної вразливості, а з одного листа, відкритого на автоматі. Людина поспішає, лист схожий на звичайний робочий, і за кілька секунд пароль від корпоративної пошти вже у зловмисника. Заборонами це не виправити. Працює практика: коли співробітники бачать реальні приклади, проходять безпечну фішингову симуляцію і точно знають, кому повідомити, якщо натиснули не туди.
Навчання з кібербезпеки для співробітників під ключ від SHERIFF
SHERIFF проводить практичні тренінги для команд, які щодня працюють з поштою, CRM, месенджерами і клієнтськими даними. Ми вчимо помічати фішинг, не поспішати з кліками і знати, кому повідомляти про проблему.
програму під вашу галузь, сервіси й типові робочі ситуації
формат онлайн, офлайн у Києві або змішаний
розбір реальних фішингових листів, посилань і запитів "від керівника"
фішингову симуляцію, яка показує, як команда реагує насправді
звіт для керівництва: результати тестів, складні теми, що варто повторити
Найпоширеніші - фішингові листи з посиланням на підроблену сторінку входу, SMS (смішинг), дзвінки від імені банку (вішинг), повідомлення в месенджерах зі зламаних акаунтів знайомих і шкідливі вкладення. Для компаній окремо небезпечний цільовий фішинг, підготовлений під конкретну людину.
Що таке фішингове посилання?
Це посилання, яке веде на сайт шахраїв, замаскований під справжній: банк, пошту, маркетплейс чи державний сервіс. Там просять увійти в акаунт або ввести дані картки, і все введене потрапляє до зловмисників. Іноді таке посилання одразу завантажує шкідливу програму.
Чи можна повернути гроші після фішингу?
Інколи так, якщо діяти швидко. Негайно зателефонуйте до банку, заблокуйте картку і подайте заяву до поліції. Що менше часу минуло після операції, то більше шансів її зупинити. Але гарантії немає, тому краще не допускати такої ситуації.
Чи захищає антивірус від фішингу?
Частково. Антивірус і браузер блокують відомі шкідливі сайти та файли, але нові фішингові сторінки з'являються щодня, а дзвінок чи повідомлення в месенджері антивірус не зупинить. Тому технічний захист має доповнюватися уважністю і двофакторною автентифікацією.
3 місяці БЕЗКОШТОВНО!
SHERIFF Start
Охорона обʼєкта без сигналізації та монтажу
Підключіть SHERIFF Start та викликайте групу швидкого реагування на адресу вашого обʼєкту одним свайпом у мобільному додатку MySheriff